 Dai Hoang
Table of Contents
File cheat game thường chứa virus vì chính cách nó được làm ra và phát tán đã tạo điều kiện hoàn hảo cho mã độc: người dùng phải tắt phần mềm diệt virus, chạy file với quyền quản trị, và tải về từ những nguồn không ai kiểm chứng. Đổi lại, cái giá không chỉ là một trận đấu bị hủy — mà thường là toàn bộ tài khoản game, mật khẩu trình duyệt, cookie đăng nhập, thậm chí cả ví tiền điện tử trên máy. Bài này phân tích vì sao file cheat lại nguy hiểm đến vậy, hệ thống anti-cheat phát hiện gian lận bằng cách nào, và bạn cần làm gì nếu đã lỡ chạy một file như thế.
Cảnh báo: sử dụng cheat vi phạm điều khoản sử dụng của nhà phát hành game và có thể dẫn tới khóa tài khoản vĩnh viễn, khóa cả thiết bị. Bài viết này chỉ phân tích rủi ro để bạn tránh, không hướng dẫn cài đặt hay sử dụng cheat, và không dẫn bất kỳ link tải cheat nào. Một số hành vi gian lận trong game còn có thể vi phạm pháp luật tùy theo quy định từng nước — hãy coi đây là ranh giới không nên vượt qua.
Vì sao file cheat là mảnh đất màu mỡ cho mã độc
Để hiểu vì sao file cheat game gần như luôn đi kèm mã độc, cần nhìn vào ba điều kiện mà bản thân cheat đã tự tạo ra cho kẻ phát tán.
Thứ nhất, cheat phải qua mặt được anti-cheat, mà anti-cheat lại chạy sâu trong hệ điều hành. Muốn chèn code vào tiến trình game, file cheat thường yêu cầu quyền quản trị (Run as administrator) và yêu cầu người dùng tắt Windows Defender hoặc phần mềm diệt virus vì “bị báo nhầm”. Khoảnh khắc bạn tắt lớp bảo vệ và cấp quyền cao nhất cho một file không rõ nguồn gốc, mọi cánh cửa trên máy đều mở toang — không chỉ cho cheat, mà cho bất cứ thứ gì được giấu kèm trong file đó.
Thứ hai, cheat không có kênh phân phối chính thức. Bạn không thể tải cheat trên Steam hay trang chủ của nhà phát hành game. Nó trôi nổi trên diễn đàn ẩn danh, kênh Discord lạ, video YouTube kèm link rút gọn, file đính kèm trong các nhóm chat. Không có ai kiểm duyệt, không có chữ ký số đáng tin, không có trang đánh giá thật. Kẻ phát tán mã độc chỉ cần đóng gói lại một cheat có sẵn, nhét thêm một đoạn mã đánh cắp dữ liệu, rồi đăng lên với lời quảng cáo “cheat miễn phí, không ban”. Người tải về không có cách nào phân biệt file sạch với file đã bị chèn mã độc nếu chỉ nhìn tên file và dung lượng.
Thứ ba, chính tâm lý của người tìm cheat khiến họ bỏ qua mọi dấu hiệu cảnh báo. Người tải cheat đã quen với việc phần mềm diệt virus báo động, quen với việc phải tắt bảo vệ, quen với lời dặn “đừng lo, đó là false positive”. Kẻ phát tán mã độc khai thác đúng tâm lý này: cảnh báo càng nhiều, người dùng càng xem đó là chuyện bình thường. Đây là lý do vì sao ngay cả những người chơi có kinh nghiệm vẫn sập bẫy — họ không thiếu kiến thức, họ chỉ đã tự tắt hết các lớp phòng thủ của mình.
Mã độc trong file cheat đánh cắp những gì
Loại mã độc phổ biến nhất được giấu trong file cheat là infostealer — phần mềm chuyên đánh cắp thông tin. Nó không phá máy ồn ào, không mã hóa dữ liệu đòi tiền chuộc. Nó lặng lẽ quét trình duyệt để lấy mật khẩu đã lưu, cookie phiên đăng nhập, thông tin thẻ đã tự động điền, rồi mò tới file đăng nhập của Steam, Discord, Telegram và ví tiền điện tử. Toàn bộ “chiến lợi phẩm” được gói thành một file log và gửi về máy chủ của kẻ tấn công, sau đó được rao bán trên các chợ đen. Điểm đáng sợ là cookie phiên đăng nhập bị đánh cắp có thể giúp kẻ khác đăng nhập vào tài khoản của bạn mà không cần biết mật khẩu, qua mặt cả xác thực hai lớp trong nhiều trường hợp.
Con số cho thấy quy mô của vấn đề này lớn đến mức nào. Theo phân tích của CloudSEK, RedLine Stealer cùng họ hàng META chiếm tới 64% số thiết bị nhiễm infostealer trong năm 2024, với hơn 451 triệu thông tin đăng nhập bị lộ — và kênh phát tán ghi nhận được bao gồm cả video cheat Valorant trên YouTube dẫn tới file độc. Một phân tích khác của McAfee ghi nhận file “Cheat.Lab.2.7.2.zip” giả danh công cụ cheat, thực chất là RedLine Stealer, thậm chí còn hiện thông báo dụ người dùng cài lên máy bạn bè để “mở khóa bản đầy đủ”. Tháng 10/2024, chiến dịch Operation Magnus do cảnh sát Hà Lan, FBI và Eurojust phối hợp đã đánh sập hạ tầng của RedLine, nhưng các biến thể của nó vẫn tiếp tục xuất hiện. Microsoft thì ghi nhận hơn 394.000 máy tính Windows nhiễm Lumma Stealer — họ hàng mới nổi của RedLine — chỉ trong hai tháng từ giữa tháng 3 đến giữa tháng 5/2025. Tất cả số liệu trên được kiểm chứng ngày 18/11/2026 từ các nguồn phân tích của McAfee và tài liệu của CloudSEK.
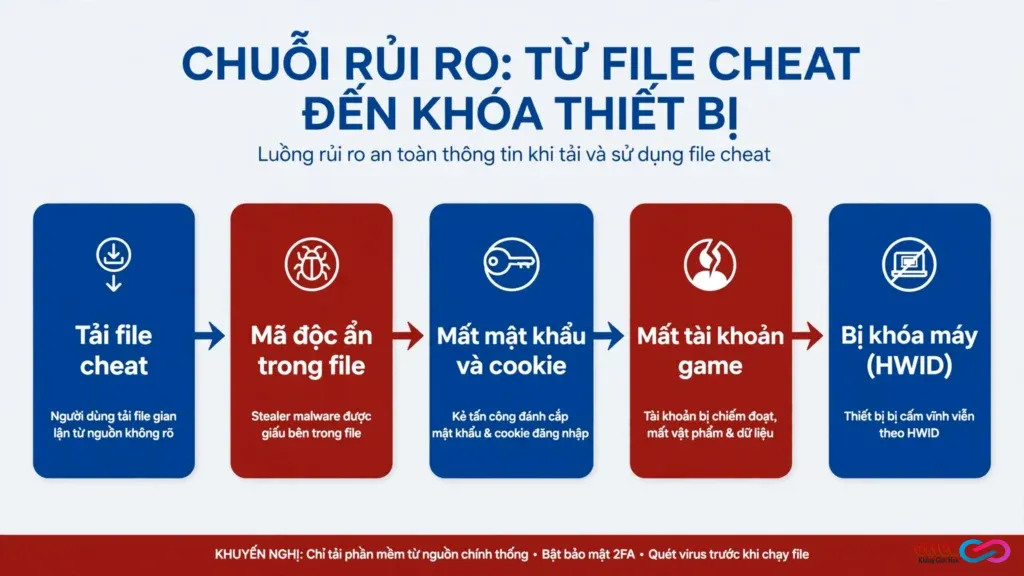
Chuỗi rủi ro khi dùng cheat: từ một file tải về không rõ nguồn gốc tới mất tài khoản và bị khóa cả thiết bị theo HWID.
Anti-cheat phát hiện cheat bằng cách nào
Nếu mã độc là rủi ro âm thầm, thì anti-cheat là rủi ro thấy rõ ngay trước mắt — và nó mạnh hơn nhiều so với những gì người chơi tưởng. Các hệ thống chống gian lận lớn hiện nay như Riot Vanguard (Valorant), Easy Anti-Cheat (Fortnite, Apex Legends, Rust) và BattlEye (PUBG, Rainbow Six Siege, Escape from Tarkov) đều chạy ở tầng kernel của hệ điều hành, tức Ring 0 — mức đặc quyền cao nhất, ngang với chính nhân hệ điều hành. Ở tầng này, chúng nhìn thấy mọi tiến trình, mọi vùng bộ nhớ và mọi driver đang chạy, kể cả những thứ mà phần mềm diệt virus thông thường ở tầng người dùng không chạm tới được.
Chính vì chạy ở Ring 0 nên anti-cheat phát hiện cheat bằng nhiều lớp cùng lúc. Nó quét bộ nhớ để tìm chữ ký của code gian lận đã biết, như aimbot hay wallhack. Nó liệt kê toàn bộ driver đang nạp để chặn driver lạ, driver không có chữ ký hợp lệ hoặc driver có lỗ hổng đã biết (kỹ thuật BYOVD — lợi dụng driver hợp pháp có lỗ hổng để leo thang đặc quyền). Nó đăng ký nhận thông báo mỗi khi có tiến trình mới hay DLL mới được nạp vào bộ nhớ, theo dõi mọi thao tác đọc ghi file liên quan tới game. Và cuối cùng, nó phân tích hành vi: độ chính xác ngắm bắn hoàn hảo một cách bất thường, chỉ số thống kê không thể đạt được bằng tay người, mẫu di chuyển chuột máy móc — tất cả đều có thể khiến tài khoản bị gắn cờ để xét duyệt, kể cả khi không tìm thấy file cheat nào trên máy.
| Hệ thống | Game tiêu biểu | Chạy từ khi nào | Điểm đáng chú ý |
|---|---|---|---|
| Riot Vanguard | Valorant | Từ lúc khởi động Windows | Nghiêm ngặt nhất; game không chạy nếu driver Vanguard chưa nạp |
| Easy Anti-Cheat | Fortnite, Apex Legends, Rust | Khi game chạy | Phổ biến nhất, thuộc Epic Games; nhiều game áp dụng khóa phần cứng |
| BattlEye | PUBG, Rainbow Six Siege | Khi game chạy | Nổi tiếng với các đợt ban hàng loạt theo chu kỳ |
Một điểm nhiều người chơi không ngờ tới là Vanguard của Riot còn nạp driver ngay từ lúc Windows khởi động, trước cả khi game mở. Lý do kỹ thuật khá rõ ràng: nếu cheat nạp trước anti-cheat, nó có thể tự ẩn mình hoàn toàn. Bằng cách có mặt từ đầu, Vanguard thiết lập được một “trạng thái gốc” đáng tin cậy của hệ thống rồi mới so sánh mọi thứ nạp sau đó. Đổi lại, đây cũng là hệ thống gây tranh cãi nhất về quyền riêng tư, vì nó có mức truy cập sâu nhất vào máy người dùng — ngang với một driver hệ thống.
Bị phát hiện thì mất những gì
Hậu quả của việc dùng cheat thường đến theo từng nấc, và nấc nào cũng đắt. Nấc nhẹ nhất là tài khoản bị khóa tạm thời hoặc bị đẩy vào hàng chờ riêng với những người chơi gian lận khác — chơi vẫn được, nhưng toàn người dùng cheat với nhau. Nấc tiếp theo là khóa tài khoản vĩnh viễn: toàn bộ skin, vật phẩm, battle pass đã mua và thứ hạng đã cày đều biến mất, và nhà phát hành gần như không hoàn tiền cho tài khoản bị khóa vì gian lận. Nấc nặng nhất là khóa phần cứng theo HWID — hệ thống ghi lại “dấu vân tay” phần cứng của máy bạn (CPU, ổ đĩa, bo mạch chủ) và cấm mọi tài khoản đăng nhập từ máy đó. Lúc này, tạo tài khoản mới cũng vô ích, vì máy đã nằm trong danh sách cấm. Nhiều người chơi chỉ nhận ra mức độ nghiêm trọng khi đã tới nấc này: tài khoản mất đã đành, cả chiếc PC cũng không chơi được game đó nữa.
Cần nói thẳng một điều nữa: kháng cáo gần như không có tác dụng với án ban do anti-cheat. Các hãng game xử lý hàng triệu báo cáo gian lận mỗi tháng bằng hệ thống tự động, và quyết định ban dựa trên bằng chứng kỹ thuật từ driver kernel, không phải cảm tính của một nhân viên hỗ trợ. “Tôi chỉ dùng thử một lần” hay “bạn tôi cài hộ” không phải lý do được chấp nhận. Tài khoản bị khóa vì cheat, trong đa số trường hợp, là mất vĩnh viễn.
Đã lỡ chạy file cheat thì xử lý thế nào
Nếu bạn đã từng tải và chạy một file cheat — dù chỉ một lần, dù game không báo ban — hãy coi như máy đã có nguy cơ nhiễm mã độc và xử lý theo quy trình 4 bước mà bài kiểm tra file tải về có an toàn không đã hướng dẫn chi tiết: quét file trên VirusTotal trước khi chạy, kiểm tra chữ ký số của nhà phát hành, và thử trong Windows Sandbox thay vì chạy trực tiếp trên máy chính.
Bước một, ngắt mạng ngay để cắt đường mã độc gửi dữ liệu về máy chủ điều khiển. Bước hai, đổi mật khẩu từ một thiết bị khác sạch sẽ — bắt đầu từ email chính, rồi tới Steam, Discord, ngân hàng và ví tiền điện tử — và bật xác thực hai lớp ở mọi nơi có hỗ trợ, vì cookie phiên đăng nhập cũ có thể vẫn còn hiệu lực dù bạn đã đổi mật khẩu. Bước ba, đăng xuất toàn bộ phiên đăng nhập trên mọi thiết bị nếu dịch vụ cho phép, để vô hiệu hóa cookie đã bị đánh cắp. Bước bốn, quét toàn bộ máy bằng Windows Defender ở chế độ quét đầy đủ; nếu phát hiện infostealer, cách chắc chắn nhất là cài lại Windows sạch rồi mới đăng nhập lại các tài khoản — vì stealer có thể để lại cửa hậu mà phần mềm diệt virus không dọn hết.
Song song với đó, hãy kiểm tra lịch sử giao dịch và thông báo đăng nhập lạ trong vài tuần sau đó. Kẻ đánh cắp dữ liệu không phải lúc nào cũng dùng ngay — nhiều “log” bị đánh cắp được bán lại sau nhiều tuần hoặc nhiều tháng, nên việc theo dõi tài khoản cần kéo dài, không chỉ trong vài ngày đầu.
Muốn chơi giỏi hơn mà không cần cheat
Phần lớn người tìm đến cheat không phải vì lười, mà vì họ kẹt ở một mức rank và không biết cải thiện bằng cách nào. Thực tế, những thứ giúp tăng rank bền vững lại rất cụ thể: độ nhạy chuột phù hợp với tay bạn, tần suất quét màn hình ổn định thay vì cao ngất, và thời gian phản xạ được rèn bằng các bài tập aim có cấu trúc thay vì chơi bừa. Thay vì bỏ tiền mua cheat, bạn có thể đầu tư đúng chỗ hơn — ví dụ một con chuột tốt, hoặc theo dõi FPS và nhiệt độ khi chơi game bằng MSI Afterburner để chắc chắn máy không bị drop khung hình vào đúng lúc giao tranh. Nhiều người chơi phát hiện ra rằng thứ kìm hãm họ bấy lâu không phải kỹ năng, mà là một chiếc PC giật lag hoặc một cấu hình PC chơi game chưa cân đối — và hai thứ này sửa được mà không cần đánh đổi tài khoản.
Cheat hứa hẹn một con đường tắt, nhưng thực tế nó là con đường vòng qua bãi mìn: một đầu là mã độc chờ sẵn trong file tải về, đầu còn lại là hệ thống anti-cheat chạy ở tầng sâu nhất của hệ điều hành. Người thắng trong trò chơi này gần như không bao giờ là người chơi — mà là kẻ bán cheat, kẻ phát tán mã độc, và đôi khi là cả những người mua lại dữ liệu bị đánh cắp. Tài khoản game cày bao nhiêu tháng mới có, chỉ cần một file chạy với quyền quản trị là có thể mất sạch trong vài phút.
Bạn đã từng gặp trường hợp nào tài khoản game bị khóa hoặc bị đánh cắp sau khi dùng phần mềm lạ chưa, và bạn đã lấy lại tài khoản bằng cách nào?
