 Dai Hoang
Table of Contents
NGINX vừa phát hành bản vá khẩn cho hai lỗ hổng thực thi mã từ xa không cần xác thực trong module HTTP/2, mang mã CVE-2026-123633 và CVE-2026-123007, cả hai đều được chấm CVSS 4.0 là 9.2. Nếu VPS của bạn đang chạy NGINX có bật HTTP/2 và chưa cập nhật lên 1.30.7 (stable) hoặc 1.31.9 (mainline), máy chủ đang phơi nhiễm — kể cả khi website chỉ phục vụ file tĩnh, không có backend. Bài này hướng dẫn bạn kiểm tra trong 2 phút và vá xong trong 10 phút, theo đúng cách NGINX/F5 khuyến nghị.
Mọi số liệu, mã CVE và phiên bản vá trong bài đã được kiểm chứng trực tiếp trên blog của Wiz Research và advisory chính thức của F5/NGINX ngày 19/11/2026.
NGINX2Shell là gì?
NGINX2Shell là tên gọi mà giới nghiên cứu đặt cho cặp lỗ hổng HTTP/2 trong NGINX được công bố đồng loạt ngày 18/11/2026. Năm nhóm nghiên cứu độc lập — Wiz Research, Ikotas Labs, Metnir, Rapid7 và Xint — đã phát hiện và báo cáo chúng cho F5, công ty đứng sau NGINX, rồi phối hợp công bố cùng bản vá. Theo Wiz, NGINX hiện phục vụ hơn 225 triệu website, nên quy mô ảnh hưởng của đợt này rất lớn.
Cả hai lỗi đều là lỗi an toàn bộ nhớ (memory-safety) nằm trong cách NGINX xử lý lưu lượng HTTP/2, và đều cho phép kẻ tấn công chưa xác thực thực thi mã tùy ý ngay trên tiến trình worker của NGINX. Điểm đáng chú ý: lỗi nằm ở bản thân NGINX, không nằm ở code website hay API phía sau. Website của bạn có viết code cẩn thận đến đâu thì vẫn dính, vì kẻ tấn công không cần chạm tới ứng dụng.
| Mã CVE | Bản chất lỗi | Điều kiện khai thác thêm | Phiên bản dính lỗi |
|---|---|---|---|
| CVE-2026-123633 | Use-after-free trong quản lý kết nối HTTP/2 | NGINX làm reverse proxy, worker cạn slot kết nối trống | 1.19.7 – 1.31.8 |
| CVE-2026-123007 | Tràn số nguyên (integer underflow) trong flow-control HTTP/2 | Không cần backend — dính cả khi chỉ phục vụ file tĩnh qua HTTPS | 1.9.5 – 1.31.8 (tồn tại từ 2015) |
Trong hai lỗi, CVE-2026-123007 là lỗi nguy hiểm hơn với người dùng phổ thông: Wiz đã chứng minh thực thi mã thành công trên một máy chủ NGINX chỉ phục vụ file tĩnh, không có ứng dụng backend, không module bên thứ ba, trên hệ 64-bit. CVE-2026-123633 khó chạm tới hơn — nó cần NGINX đóng vai trò proxy và worker gần cạn slot kết nối — nhưng một khi đã chạm được thì hậu quả tương đương. Rapid7 đã công bố mã chứng minh khái niệm (PoC) cho CVE-2026-123007, nên cửa sổ an toàn sau công bố là rất ngắn. Tính đến ngày 19/11/2026, CERT-EU cho biết chưa ghi nhận khai thác thực tế ngoài đời — nhưng đó là lý do để vá ngay, không phải lý do để chờ.
Một chi tiết cần nói rõ cho khỏi hiểu lầm: cả hai lỗi đều được chấm CVSS 4.0 là 9.2, mức Critical theo thang CVSS. Tuy vậy, trong advisory của chính NGINX, hãng xếp CVE-2026-123633 ở mức Medium và CVE-2026-123007 ở mức Major — vì hãng đánh giá theo khả năng khai thác trong cấu hình mặc định. Dù xếp hạng nào thì kết luận thực hành vẫn giống nhau: có HTTP/2 đang bật + bản chưa vá = vá ngay.
Ngoài hai lỗi chính, bản phát hành ngày 18/11/2026 còn vá thêm 8 CVE khác, trong đó có lỗi use-after-free ở HTTP/3 (CVE-2026-121810), lỗi trong DNS resolver và mail proxy. Nâng cấp một lần là dọn sạch cả loạt, không chỉ hai lỗi nóng.
VPS của bạn có dính NGINX2Shell không?
Chỉ cần trả lời hai câu hỏi. Thứ nhất, NGINX trên máy có bật HTTP/2 không? Cả hai lỗi đều yêu cầu HTTP/2 đang bật — nếu bạn chưa bao giờ bật HTTP/2 thì hai lỗi này không chạm được tới bạn. Thứ hai, phiên bản NGINX có nằm trong dải dính lỗi không? Với CVE-2026-123007, dải dính lỗi kéo dài từ 1.9.5 (năm 2015) tới 1.31.8 — tức là gần như mọi bản NGINX đang chạy ngoài kia đều dính nếu có bật HTTP/2. CVE-2026-123633 bắt đầu từ 1.19.7.
Người dùng WordPress cần lưu ý một điểm: cập nhật WordPress, plugin hay theme không vá được lỗi này. Lỗi nằm ở tầng web server, dưới cả WordPress. Nếu bạn dùng shared hosting hoặc managed hosting, việc vá thuộc về nhà cung cấp — bạn chỉ cần kiểm tra và hỏi họ đã vá chưa. Nếu bạn tự quản VPS (cài NGINX làm reverse proxy trước WordPress, hoặc dùng stack như WP-TangToc OLS), bạn phải tự vá.
Bước 1: Kiểm tra phiên bản NGINX đang chạy
SSH vào VPS rồi chạy:
nginx -v
Kết quả trả về dạng nginx version: nginx/1.26.3. So với hai mốc vá: 1.30.7 (nhánh stable) và 1.31.9 (nhánh mainline). Nếu số phiên bản của bạn bằng hoặc cao hơn một trong hai mốc này, bạn đã an toàn với cả hai lỗi — vẫn nên làm tiếp Bước 2 để xác nhận HTTP/2. Nếu thấp hơn, sang Bước 2 rồi vá theo Bước 3.
Một lưu ý thực tế: nhiều bản phân phối Linux vá bằng cách backport — tức là họ vá lỗi vào bản cũ mà không đổi số phiên bản. Trường hợp này nginx -v vẫn hiện số cũ dù đã an toàn. Cách chắc chắn là kiểm tra changelog của gói (apt changelog nginx trên Debian/Ubuntu, hoặc xem advisory của nhà phân phối) thay vì chỉ nhìn số phiên bản.
Bước 2: Kiểm tra HTTP/2 có đang bật không
Có hai cách, làm cách nào cũng được:
grep -r http2 /etc/nginx/
curl -I --http2 https://ten-mien-cua-ban
Lệnh grep cho thấy cấu hình có bật HTTP/2 hay không — trên NGINX từ 1.25.1 trở đi, HTTP/2 được bật bằng dòng http2 on; trong block server; ở bản cũ hơn, nó nằm trong dòng listen ... http2. Lệnh curl kiểm tra từ phía ngoài: nếu phản hồi có dòng HTTP/2 200 thì HTTP/2 đang bật thật.
Kết quả quyết định hướng xử lý: HTTP/2 đang tắt thì hai lỗi này không khai thác được — bạn vẫn nên nâng cấp khi rảnh để dọn luôn 8 CVE còn lại trong đợt vá. HTTP/2 đang bật + bản chưa vá thì VPS đang phơi nhiễm, ưu tiên xử lý ngay trong ngày.
Bước 3: Nâng cấp NGINX lên bản đã vá
F5 phát hành bản vá ngày 18/11/2026 cho cả hai nhánh. Người dùng NGINX Open Source nâng cấp lên 1.30.7 (stable, khuyến nghị cho máy chủ đang chạy ổn định) hoặc 1.31.9 (mainline, nhánh tính năng mới). Người dùng NGINX Plus nâng cấp lên 37.0.8.1 hoặc 37.3.0.1 — lưu ý hai CVE có bản Plus đầu tiên được vá khác nhau (37.0.7.1/37.2.0.1 chỉ vá CVE-2026-123633), nên chọn bản cao hơn để vá cả hai.
| Sản phẩm | Bản vá CVE-2026-123007 | Bản vá CVE-2026-123633 |
|---|---|---|
| NGINX Open Source | 1.30.7 stable / 1.31.9 mainline | 1.30.7 stable / 1.31.9 mainline |
| NGINX Plus | 37.0.8.1 / 37.3.0.1 | 37.0.7.1 / 37.2.0.1 |
Cách nâng cấp tùy theo cách bạn cài NGINX ban đầu — dùng đúng cách đó, đừng đổi giữa chừng:
- Cài từ kho của distro (Debian/Ubuntu):
apt update && apt install nginx, rồi kiểm tranginx -v. Lưu ý kho chính thức của Debian/Ubuntu thường chậm hơn vài ngày so với bản vá gốc — nếu kho chưa có bản mới, chuyển sang kho chính thức của NGINX hoặc dùng phương án tạm thời ở dưới trong lúc chờ. - Cài từ kho của distro (RHEL/AlmaLinux/Rocky):
dnf update nginxhoặcyum update nginx, rồi kiểm tra lại phiên bản. - Cài từ kho chính thức của NGINX (nginx.org):
apt update && apt install nginx(Debian/Ubuntu) hoặcdnf update nginx(RHEL) — kho này thường có bản vá ngay trong ngày phát hành, vì vậy đây là cách nhanh nhất nếu bạn đã dùng kho nginx.org từ trước. - Build từ source: tải source 1.30.7 hoặc 1.31.9, build lại với đúng các tham số
--with-...như lần build trước (xem lại bằngnginx -V), rồi thay binary và reload. Cách này mất thời gian nhất, chỉ dùng khi bạn đã quen build từ source. - Chạy NGINX trong Docker: kéo image mới có tag 1.30.7 hoặc 1.31.9 khi image chính thức có bản vá, rồi recreate container. Kiểm tra tag trước khi kéo — có thời điểm image chính thức chưa kịp gắn tag mới.
Trước khi nâng cấp, sao lưu nhanh file cấu hình (/etc/nginx/) và snapshot VPS nếu có. Nâng cấp NGINX thường chỉ cần reload, không cần restart, nên website gần như không gián đoạn — nhưng có bản sao lưu trong tay vẫn yên tâm hơn nếu cấu hình cũ xung đột với bản mới.
Phương án tạm thời: tắt HTTP/2 nếu chưa vá được ngay
Nếu kho distro chưa có bản vá, hoặc bạn cần thêm thời gian kiểm thử trước khi nâng cấp production, tắt HTTP/2 là phương án chặn đứng cả hai lỗi ngay lập tức — vì cả hai đều yêu cầu HTTP/2 đang bật. Cách làm trên NGINX 1.25.1 trở lên: thêm dòng http2 off; vào từng block server đang bật HTTP/2, đồng thời bỏ tham số http2 khỏi dòng listen nếu có. Với NGINX cũ hơn 1.25.1, chỉ cần bỏ tham số http2 khỏi dòng listen là đủ.
Sau khi sửa cấu hình, chạy nginx -t để kiểm tra cú pháp rồi systemctl reload nginx để áp dụng. Nhớ xác nhận các worker cũ đã thoát hẳn (kiểm tra bằng ps aux | grep nginx) trước khi coi như đã xong. Tắt HTTP/2 có thể làm website chậm hơn đôi chút với trình duyệt hiện đại, nhưng đó là cái giá rất nhỏ so với nguy cơ bị chiếm quyền máy chủ — và bạn bật lại ngay sau khi nâng cấp xong.
Bước 4: Xác nhận VPS đã an toàn
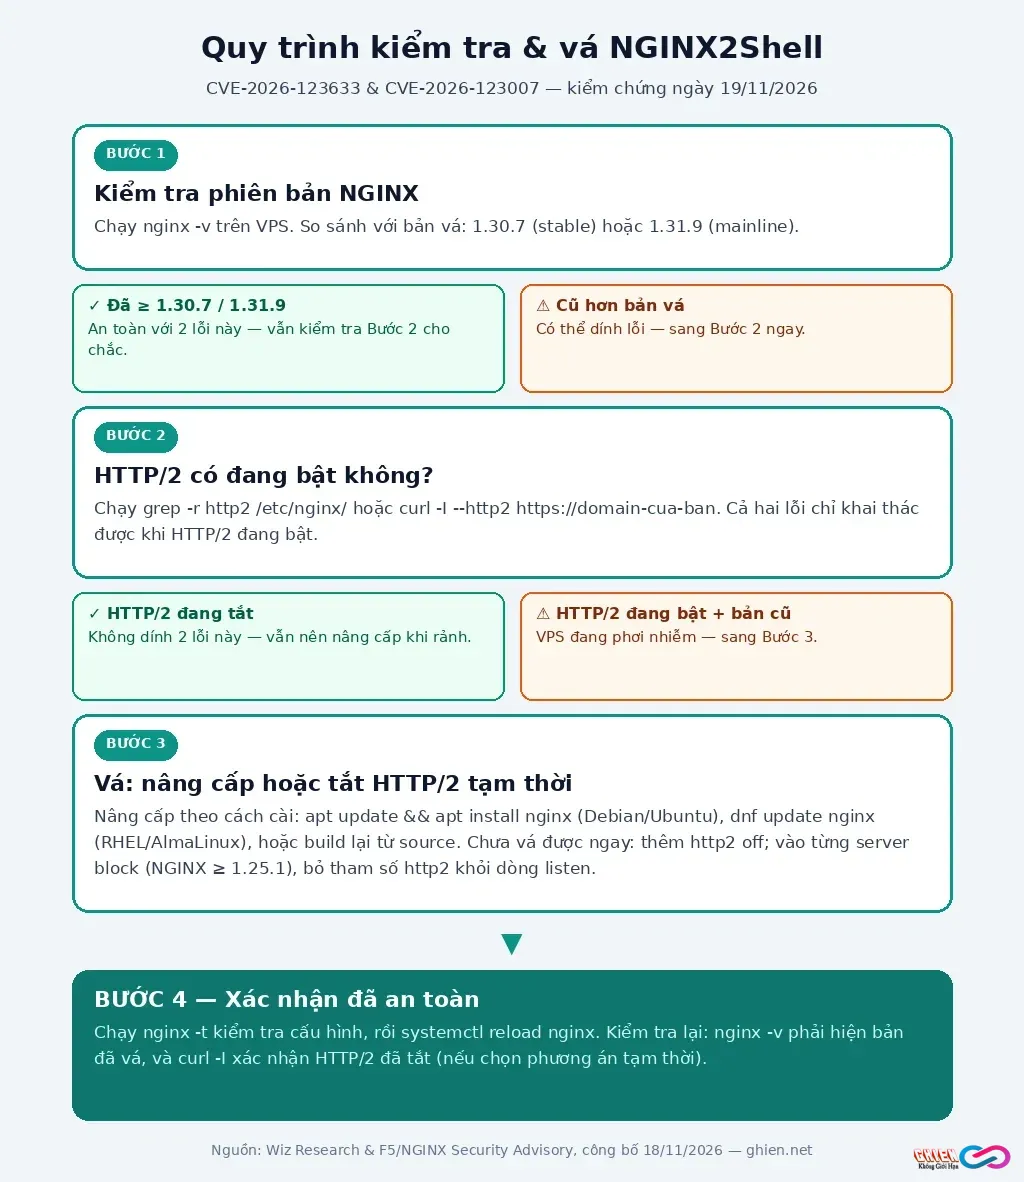
Sau khi nâng cấp hoặc tắt HTTP/2, kiểm tra lại ba thứ: nginx -v hiện đúng bản đã vá (hoặc gói distro đã backport), curl -I --http2 https://ten-mien-cua-ban không còn trả về HTTP/2 nếu bạn chọn phương án tắt tạm, và website vẫn tải bình thường. Sơ đồ dưới đây tóm tắt toàn bộ quy trình để bạn đối chiếu nhanh:
Ngoài ra, hãy để ý dấu hiệu bất thường trên máy chủ trong những ngày sau công bố: worker NGINX crash bất thường, hoặc có tiến trình lạ chạy dưới quyền NGINX. Wiz lưu ý đây chỉ là dấu hiệu cảnh báo chung, không phải bằng chứng chắc chắn đã bị khai thác — nhưng nếu thấy thì nên kiểm tra log và cân nhắc rebuild lại máy chủ từ bản sạch.
Chủ website WordPress cần làm gì thêm?
Nếu bạn dùng shared hosting hoặc managed WordPress hosting, bạn không tự vá được NGINX — hãy mở ticket hỏi nhà cung cấp hai câu: họ đã nâng cấp NGINX lên bản vá chưa, và HTTP/2 trên máy chủ của bạn có đang bật không. Nhà cung cấp uy tín sẽ trả lời được ngay, vì đợt vá này nằm trong danh sách ưu tiên của mọi nhà cung cấp hosting trong tuần này.
Nếu bạn tự quản VPS chạy WordPress sau NGINX — ví dụ dùng stack OpenLiteSpeed kết hợp NGINX làm reverse proxy, hoặc cấu hình trong bài tăng tốc WordPress bằng WP-TangToc OLS trên OpenLiteSpeed — thì bạn chính là người phải vá. Sau khi vá xong, kiểm tra lại website có lỗi gì không: lỗi 500 sau khi thay đổi tầng web server thường do cấu hình, và quy trình xử lý từng bước đã có trong bài sửa lỗi 500 Internal Server Error WordPress.
Một điểm nữa: đừng chỉ vá NGINX trên VPS chính rồi quên mất các máy khác. Nhiều người còn chạy NGINX trên VPS staging, VPS chạy n8n, hoặc container ingress trong Kubernetes — tất cả đều phải kiểm tra. Đặc biệt, cộng đồng ingress-nginx (Kubernetes) bật HTTP/2 theo mặc định và dự án đã lưu trữ (archived), nên cần theo dõi fork thay thế hoặc phương án vá riêng.
Câu hỏi thường gặp
Chỉ dùng NGINX phục vụ file tĩnh, không có backend, có dính không?
Có — với CVE-2026-123007. Wiz đã chứng minh RCE trên máy chủ chỉ phục vụ file tĩnh, không backend, không module bên thứ ba. Đây chính là điểm làm đợt này khác với nhiều lỗi NGINX trước đây.
Tắt HTTP/2 có làm website chậm đi nhiều không?
Có chậm hơn một chút với trình duyệt hiện đại, vì mất multiplexing của HTTP/2, nhưng với website WordPress vừa và nhỏ thì khác biệt thường không đáng kể. Quan trọng hơn: đây là phương án tạm thời, bạn bật lại ngay sau khi nâng cấp.
Bản vá có làm vỡ cấu hình NGINX cũ không?
Hiếm khi. Nâng cấp cùng nhánh (ví dụ 1.26.x lên 1.30.7) thường tương thích cấu hình cũ. Rủi ro lớn nhất là khi bạn nhảy từ bản rất cũ hoặc dùng module bên thứ ba đã lâu không cập nhật — đó là lý do nên sao lưu /etc/nginx/ và chạy nginx -t trước khi reload.
Cloudflare hoặc CDN trước NGINX có bảo vệ được không?
Không hoàn toàn. CDN có thể lọc bớt lưu lượng độc hại, nhưng nếu kẻ tấn công gửi thẳng request HTTP/2 tới NGINX của bạn (bỏ qua CDN), lỗi vẫn khai thác được. CDN là lớp phòng thủ thêm, không thay thế bản vá.
NGINX2Shell là lời nhắc quen thuộc mà lần nào cũng đúng: tầng web server càng phổ biến thì càng là mục tiêu, và lỗi càng nằm sâu thì càng khó phát hiện — một trong hai lỗi đã nằm trong code từ năm 2015, hơn một thập kỷ trước khi bị phát hiện. Tin tốt là cách vá cũng đơn giản tương xứng: kiểm tra phiên bản, kiểm tra HTTP/2, nâng cấp hoặc tắt HTTP/2 tạm thời, rồi xác nhận lại. Toàn bộ quy trình mất chưa tới 15 phút cho một VPS — rẻ hơn rất nhiều so với việc dọn dẹp một máy chủ đã bị chiếm quyền.
Nguồn tham khảo: Wiz Research — Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007; NGINX Security Advisories. Số liệu kiểm chứng ngày 19/11/2026.
Bạn đã kiểm tra VPS của mình chưa — phiên bản NGINX đang chạy là bao nhiêu và HTTP/2 có đang bật không?
