 Dai Hoang
Table of Contents
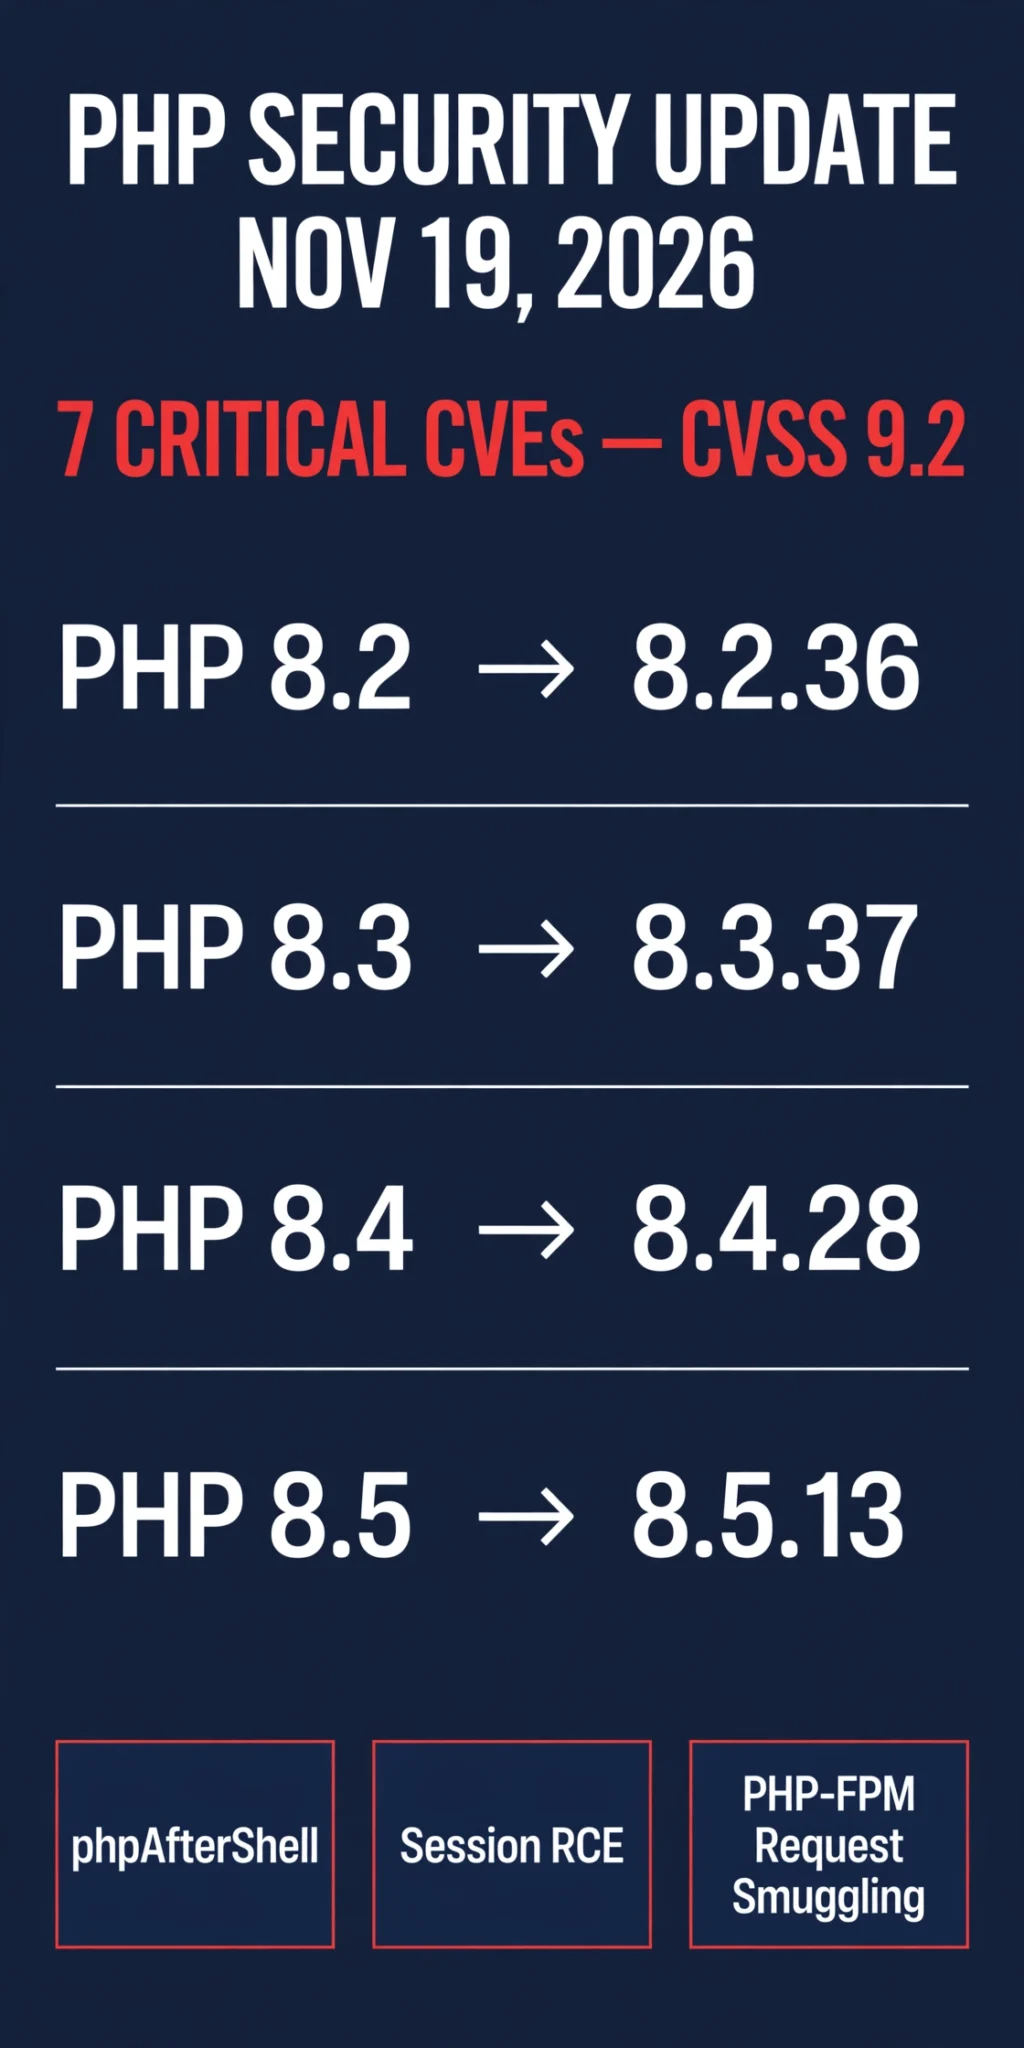
Ngày 19/11/2026, PHP phát hành cùng lúc bốn bản vá bảo mật 8.2.36, 8.3.37, 8.4.28 và 8.5.13, sửa tổng cộng 17 lỗ hổng — trong đó 7 lỗi được chính dự án PHP chấm Critical với điểm CVSS 4.0 là 9.2, và ít nhất ba lỗi trong số đó có thể dẫn tới thực thi mã từ xa trên máy chủ. PHP 8.6.0 ra mắt cùng ngày đã gồm sẵn các bản vá này. Nếu website WordPress của bạn đang chạy PHP 8.2 đến 8.5, đây không phải là bản cập nhật để lại tới cuối tuần.
Nói rõ ngay để khỏi thổi phồng: tính đến ngày 19/11, chưa có báo cáo nào về việc khai thác các lỗi này ngoài thực tế, và chưa lỗi nào trong đợt này lọt vào danh sách CISA KEV. Nhưng mã khai thác thử nghiệm (PoC) cho ít nhất hai lỗi đã xuất hiện công khai, và toàn bộ chi tiết kỹ thuật của cả 17 lỗi giờ đã công bố.
Bản vá 19/11 sửa những gì
Đợt phát hành này bao phủ toàn bộ bốn nhánh PHP còn được hỗ trợ. Mỗi nhánh có một bản vá riêng, và bạn chỉ cần nâng cấp đúng nhánh mình đang chạy — không cần nhảy nhánh.
| Nhánh PHP | Phiên bản bị ảnh hưởng | Bản vá |
|---|---|---|
| PHP 8.2 | 8.2.0 – 8.2.35 | 8.2.36 |
| PHP 8.3 | 8.3.0 – 8.3.36 | 8.3.37 |
| PHP 8.4 | 8.4.0 – 8.4.27 | 8.4.28 |
| PHP 8.5 | 8.5.0 – 8.5.12 | 8.5.13 |
| PHP 8.6 | Không bị liệt kê | 8.6.0 (đã gồm bản vá) |
Ngoài 7 lỗi Critical, đợt này còn 4 lỗi mức High và 6 lỗi mức Medium, cộng thêm một lỗi riêng của thư viện uriparser đi kèm (CVE-2026-48841). PHP 8.1 trở xuống đã hết hạn hỗ trợ nên không nhận được bản vá nào.
Ba lỗi nguy hiểm nhất
1. phpAfterShell (CVE-2026-126714) — lỗi session nghiêm trọng nhất đợt này
phpAfterShell nằm trong cơ chế lưu session mặc định của PHP: session được ghi ra file trên đĩa (session.save_handler = files — chế độ mặc định mà hầu hết site WordPress và hosting dùng). Khi PHP cập nhật một file session mà quá trình ghi bị ngắt giữa chừng, file đó có thể giữ lại một phần dữ liệu mới và một phần dữ liệu cũ. Lần request sau, session_start() đọc file lẫn lộn đó và có thể khôi phục lại các object do kẻ tấn công cài vào — từ đó chạy mã tùy ý trong tiến trình PHP.
Điểm khiến lỗi này được chú ý: nhóm nghiên cứu depthfirst, đơn vị phát hiện và đặt tên phpAfterShell, đã chứng minh được thực thi mã từ xa mà không cần tới “gadget” trong code của ứng dụng — bằng cách xâu chuỗi thêm một lỗi tràn bộ nhớ khác trong class có sẵn của PHP. Bản vá tháng 10 cho lỗi PHP2Shell trước đó không chặn được đường này — đó là lý do nó có tên “AfterShell”, tức lỗi nối tiếp sau PHP2Shell.
2. Lệch serializer trong session upload progress (CVE-2026-115560)
Lỗi này đã được PHP cảnh báo trước từ ngày 23/10/2026, và đợt phát hành 19/11 mới công bố đầy đủ chi tiết cùng bản sửa. Khi upload file, PHP ghi tiến trình upload vào session, trong đó có một giá trị do client kiểm soát. PHP hỗ trợ nhiều định dạng serialize session — nếu dữ liệu được ghi bằng định dạng này (php_serialize hoặc php_binary) rồi sau đó được đọc bằng định dạng khác (php), trình đọc có thể hiểu nhầm các byte do kẻ tấn công đưa vào thành dữ liệu object đã serialize.
Tình huống này xảy ra khi ứng dụng đổi session.serialize_handler lúc chạy, hoặc khi nhiều ứng dụng, nhiều PHP-FPM pool hay nhiều virtual host dùng chung một nơi lưu session nhưng cấu hình serializer khác nhau. Theo advisory của PHP, báo cáo gốc đã chứng minh được thực thi lệnh với gadget Guzzle và Monolog trên các bản ngay trước bản vá. Mã PoC cho lỗi này đã có trên GitHub từ tháng 10. Bản vá chuyển session upload progress sang tắt theo mặc định.
3. Request smuggling ở PHP-FPM (CVE-2026-129289) — chèn yêu cầu giả không cần đăng nhập
Đây có lẽ là lỗi đáng lo nhất cho các VPS chạy NGINX hoặc Apache phía trước PHP-FPM — cùng họ lỗi với đợt NGINX2Shell giữa tháng 11, nhưng lần này lỗi nằm ở chính PHP-FPM. Khi một ứng dụng mở php://input mà không đọc hết phần thân request, PHP có thể để sót các byte chưa đọc trên kết nối FastCGI dùng chung. Kẻ tấn công nhét vào phần thân đó một thông điệp FastCGI tự chế, và PHP-FPM chấp nhận nó như một request mới mà web server chưa từng tạo ra hay phê duyệt.
Request giả này kiểm soát được các tham số FastCGI, bao gồm file script sẽ chạy và cả các cài đặt PHP cấp quản trị — tức kẻ tấn công chạy được mã PHP tùy ý chỉ trong một request duy nhất, không cần đăng nhập, chỉ cần biết đường dẫn của một file PHP có sẵn trên server. Lỗi này tồn tại từ PHP 5.6.0, và chỉ xảy ra khi front end tái sử dụng kết nối tới backend — ví dụ NGINX bật fastcgi_keep_conn on hoặc Apache mod_proxy_fcgi bật enablereuse=on. Cấu hình chuẩn, đóng kết nối backend sau mỗi request, không bị ảnh hưởng.
Bốn lỗi Critical còn lại và nhóm High
Bốn lỗi Critical còn lại đều là lỗi use-after-free, nhưng vẫn được chấm 9.2: CVE-2026-129496 (8.2–8.5, lỗi cache múi giờ); CVE-2026-129481 (8.3–8.5, use-after-free sau khi session shutdown bị ngắt); CVE-2026-129474 (chỉ 8.5, use-after-free trong backtrace của magic method, PHP đã xác nhận RCE); và CVE-2026-129182 (chỉ 8.5, use-after-free trong backtrace của lỗi fatal sau shutdown).
Nhóm High (4 lỗi): CVE-2026-129291, use-after-free trong epoll của PHP-FPM, có thể leo thang đặc quyền lên root khi FPM master chạy dưới quyền root (8.8); CVE-2026-127960 gây từ chối dịch vụ qua header HTTP gập dòng (8.7); CVE-2026-128064 khiến URL HTTPS/FTPS viết hoa-lẫn có thể gửi dữ liệu dạng plaintext (8.2); CVE-2026-128090 cho phép hạ cấp chữ ký của file Phar (7.7).
Mức độ nguy hiểm thật sự
Điểm 9.2 nghe rất nặng, nhưng không phải site nào cũng bị tấn công được như nhau — bản thân PHP lưu ý các lỗi Critical đợt này cần cấu hình không mặc định hoặc thiết lập ít gặp mới khai thác được. Ngược lại, có ba lý do không nên chần chừ: PoC công khai đã có cho CVE-2026-115560 và CVE-2026-126714 (theo bản tin của HKCERT ngày 20/11); toàn bộ chi tiết kỹ thuật đã công bố, và các đợt quét tự động thường xuất hiện trong vòng vài ngày sau đó; và nâng cấp PHP trong cùng một nhánh (ví dụ 8.4.27 lên 8.4.28) là bản vá bảo mật thuần túy, gần như không đổi hành vi.
Kiểm tra site của bạn đang chạy PHP nào
Xác định đúng phiên bản PHP đang phục vụ website — không phải phiên bản PHP của dòng lệnh, vì hai thứ này có thể khác nhau. Trong wp-admin, vào Công cụ → Site Health → tab Thông tin (Info), mục Máy chủ (Server): dòng “Phiên bản PHP” cho biết chính xác PHP đang chạy site. Qua hosting/cPanel, mục MultiPHP Manager cho biết phiên bản PHP của từng domain và cho phép đổi ngay tại đó. Qua SSH, chạy php -v để xem phiên bản CLI rồi đối chiếu với Site Health.
Đồng thời ghi lại hai cấu hình liên quan trực tiếp tới đợt lỗi này: session.upload_progress.enabled có đang bật không, và NGINX/Apache phía trước PHP-FPM có bật tái sử dụng kết nối FastCGI hay không.
Nâng cấp an toàn trong 5 bước
Bước 1 — Sao lưu. Backup đầy đủ file và database, kiểm tra bản backup mở được. Nếu hosting có snapshot VPS, chụp một snapshot trước khi nâng cấp.
Bước 2 — Kiểm tra tương thích. WordPress hiện khuyến nghị PHP 8.3 trở lên (theo trang yêu cầu chính thức của WordPress.org), và các bản WordPress 6.9/7.0 đã hỗ trợ đầy đủ PHP 8.5. Phần lớn plugin/theme phổ biến chạy tốt trên PHP 8.2–8.5, nhưng nếu site còn plugin lâu không cập nhật, hãy thử trước trên staging.
Bước 3 — Nâng cấp đúng nhánh. 8.2 → 8.2.36, 8.3 → 8.3.37, 8.4 → 8.4.28, 8.5 → 8.5.13. Trên hosting dùng cPanel/DirectAdmin thì đổi trong MultiPHP Manager; trên VPS chạy apt update && apt upgrade (Ubuntu/Debian) hoặc dnf update (RHEL/AlmaLinux) rồi chọn đúng gói PHP của nhánh đó.
Bước 4 — Khởi động lại PHP-FPM. Sau khi nâng cấp phải restart PHP-FPM (hoặc Apache nếu dùng mod_php) thì bản vá mới có hiệu lực, vì các worker cũ vẫn chạy code cũ trong bộ nhớ: systemctl restart php8.4-fpm (đổi số phiên bản theo nhánh của bạn), rồi mở lại Site Health để xác nhận số phiên bản mới.
Bước 5 — Kiểm tra nhanh site. Mở trang chủ, một bài viết, trang đăng nhập wp-admin và một form có upload file (nếu có). Lỗi hay gặp nhất sau nâng cấp là lỗi 500 do plugin cũ không tương thích — khi đó bật lại phiên bản cũ tạm thời, cập nhật plugin rồi nâng cấp lại.
Lưu ý: nhiều bản phân phối Linux backport bản vá mà không đổi số phiên bản PHP — php -v vẫn hiện 8.2.35 nhưng bản vá đã có trong gói (ví dụ Debian đã phát hành gói 8.2.36-1~deb12u1). Hãy đối chiếu cả với security tracker của bản phân phối mình dùng, đừng chỉ nhìn số phiên bản.
Chưa nâng cấp được ngay thì giảm thiểu tạm thời thế nào
Nếu tối nay chưa thể nâng cấp, hãy áp dụng các biện pháp tạm thời sau. Chúng giảm phơi nhiễm chứ không thay thế bản vá:
- Tắt session upload progress: đặt
session.upload_progress.enabled = 0trong php.ini hoặc cấu hình pool PHP-FPM rồi restart worker. Gọiini_set()từ trong code ứng dụng là quá muộn, vì PHP đã xử lý upload trước khi code chạy. Sau khi nâng cấp, tính năng này mặc định đã tắt. - Tắt tái sử dụng kết nối FastCGI: để
fastcgi_keep_connoff trên NGINX,enablereuseoff trên Apache mod_proxy_fcgi. Không bao giờ để PHP-FPM listener lộ ra mạng không tin cậy. - Trên PHP 8.5: đặt
zend.exception_ignore_args = 1(như trong filephp.ini-production) để chặn đường tấn công đã chứng minh của CVE-2026-129474. - Trên PHP-FPM: tắt
catch_workers_outputtrong các pool bị ảnh hưởng bởi CVE-2026-129291, và tránh chạy FPM master dưới quyền root khi có thể.
Đang chạy PHP 8.1 trở xuống thì sao
PHP 8.1 và các phiên bản cũ hơn đã hết hạn hỗ trợ nên không có bản vá trong đợt này, dù một số lỗi vẫn ảnh hưởng tới chúng (tính năng session upload progress có từ PHP 5.4.0). Lựa chọn duy nhất là chuyển sang nhánh còn hỗ trợ — thực tế nhất là PHP 8.3 hoặc 8.4, vì WordPress khuyến nghị PHP 8.3 trở lên. Nếu hosting không cho chọn PHP 8.2 trở lên, đó là dấu hiệu nên đổi gói hosting hoặc đổi nhà cung cấp.
Nguồn kiểm chứng
Số liệu trong bài được kiểm chứng ngày 20/11/2026 từ bài phân tích của Orca Security, bài phân tích của Semgrep (bảng đầy đủ 17 CVE), bản tin Zero Wire của Cloudflare Radar và các advisory chính thức của PHP (php.net). Mọi điểm CVSS đều do chính dự án PHP công bố (CVSS 4.0).
Đợt vá này cũng là lời nhắc quen thuộc: code viết cẩn thận tới đâu, runtime bên dưới có lỗ hổng thì site vẫn bị phơi nhiễm.
Site của bạn đang chạy PHP phiên bản nào — và bạn đã nâng cấp lên bản vá 19/11 chưa?
