 Dai Hoang
Table of Contents
Bạn có lẽ cũng từng nghĩ chiếc NAS đặt trong góc nhà chỉ là một ổ cứng mạng, ít ai để ý tới — cho tới khi hãng công bố hai lỗ hổng mức Critical cùng lúc mà bản vá thì vẫn chưa có. Synology vừa phát hành hai advisory bảo mật SA-26:21 và SA-26:20 ngày 19/11: CVE-2026-120382 chấm 9.8 trong OAuth API của DSM, cho phép kẻ tấn công từ xa không cần đăng nhập mà vẫn đọc và ghi file tùy ý; CVE-2026-123007 chấm 8.1 trong NGINX HTTP/2, có thể làm sập tiến trình web hoặc thực thi mã từ xa. Hai bản vá DSM 7.4.1-90080-2 và 7.3.2-86009-6 được hãng hẹn phát hành trong ngày 20/11, nhưng tính đến 15:40 ngày 20/11 vẫn chưa xuất hiện trên trang advisory. Trong lúc chờ, có hai việc cần làm ngay: tắt gói OAuth Service và tắt HTTP/2.
Nói rõ ngay để khỏi thổi phồng: tính đến lúc viết bài, chưa có mã khai thác thử nghiệm (PoC) nào được xác nhận công khai cho hai lỗi này, và cũng chưa có báo cáo về việc khai thác ngoài thực tế. Nhưng điểm 9.8 không cần đăng nhập thì không nên đem ra đánh cược — nhất là khi cách giảm thiểu tạm thời chỉ mất vài phút.
Hai lỗ hổng này nguy hiểm tới mức nào
Lỗi thứ nhất, CVE-2026-120382, nằm trong OAuth API của DSM. Lỗi thuộc nhóm CWE-88 — xử lý không đúng dấu phân cách tham số trong câu lệnh — và ảnh hưởng tới DSM trước các bản 6.2.4-25556-9, 7.1.1-42962-10, 7.2.1-69057-14, 7.2.2-72806-11, 7.3.2-86009-6 và 7.4.1-90080-2. Kẻ tấn công từ xa không cần tài khoản vẫn có thể đọc hoặc ghi file tùy ý trên NAS và gây từ chối dịch vụ. Nói thẳng: dữ liệu trên NAS — ảnh gia đình, tài liệu công ty, bản backup — đều nằm trong tầm với nếu NAS phơi ra Internet mà chưa vá.
Lỗi thứ hai, CVE-2026-123007, là lỗi tràn bộ nhớ heap (CWE-787, out-of-bounds write) trong module HTTP/2 của NGINX. Khi NGINX xử lý lưu lượng HTTP/2, cửa sổ flow control có thể vượt ngưỡng cho phép, dẫn tới tràn bộ đệm heap rồi làm sập tiến trình worker. Trên hệ thống tắt ASLR hoặc khi kẻ tấn công vượt qua được ASLR, lỗi này có thể dẫn tới thực thi mã từ xa. Đây chính là một trong hai lỗi của đợt NGINX2Shell giữa tháng 11 — khác biệt là lần này nó nằm ngay trong NGINX mà DSM dùng làm web server mặc định, nên mọi NAS Synology bật HTTP/2 đều dính.
| Lỗ hổng | Điểm CVSS | Nằm ở đâu | Hậu quả |
|---|---|---|---|
| CVE-2026-120382 (SA-26:21) | 9.8 Critical | OAuth API của DSM | Đọc/ghi file tùy ý, DoS — không cần đăng nhập |
| CVE-2026-123007 (SA-26:20) | 8.1 Important | NGINX HTTP/2 | Sập worker, tràn bộ nhớ, có thể RCE khi vượt ASLR |
Một chi tiết dễ gây nhầm: trong bảng sản phẩm bị ảnh hưởng, Synology ghi cả hai lỗi ở mức Critical cho DSM, nhưng phần chi tiết của CVE-2026-123007 ghi Severity là Important với CVSS 8.1. Con số cần nhớ là 9.8 cho lỗi OAuth và 8.1 cho lỗi NGINX — cả hai đều đủ nặng để xử lý trong ngày.
NAS của bạn có nằm trong diện ảnh hưởng không
Cả hai lỗi đều ảnh hưởng tới DSM 7.4, 7.3, 7.2.2, 7.2.1 và 7.1, cùng BeeStation OS 1.5. Lỗi NGINX còn ảnh hưởng thêm DSM Enterprise 1.0 và APM 2.0/1.2. Router SRM 1.2 và 1.3 không bị ảnh hưởng. Để biết mình đang chạy bản nào, mở DSM rồi vào Control Panel > Update & Restore, hoặc Info Center > General — dòng DSM version cho biết chính xác nhánh và số bản dựng hiện tại.
| Nhánh DSM | Bản vá | Trạng thái ngày 20/11 |
|---|---|---|
| DSM 7.4 | 7.4.1-90080-2 trở lên | Hẹn phát hành trong ngày 20/11 — chưa có |
| DSM 7.3 | 7.3.2-86009-6 trở lên | Hẹn phát hành trong ngày 20/11 — chưa có |
| DSM 7.2.2 / 7.2.1 | Không có bản vá riêng | OnGoing — hãng khuyên nâng lên 7.3.2-86009-6 |
| DSM 7.1 | Không có bản vá riêng | OnGoing |
| BeeStation OS 1.5 | Chưa công bố | OnGoing |
Điểm quan trọng nhất trong bảng trên: với DSM 7.2.2 trở xuống, Synology không phát hành bản vá riêng mà khuyên nâng cấp lên 7.3.2-86009-6 trở lên. Nếu NAS của bạn còn chạy DSM 7.1 hoặc 7.2, đây là lúc lên kế hoạch nâng cấp thật sự, vì các bản vá sau này cũng sẽ chỉ phát hành cho nhánh 7.3 và 7.4.
Checklist hành động theo mức ưu tiên
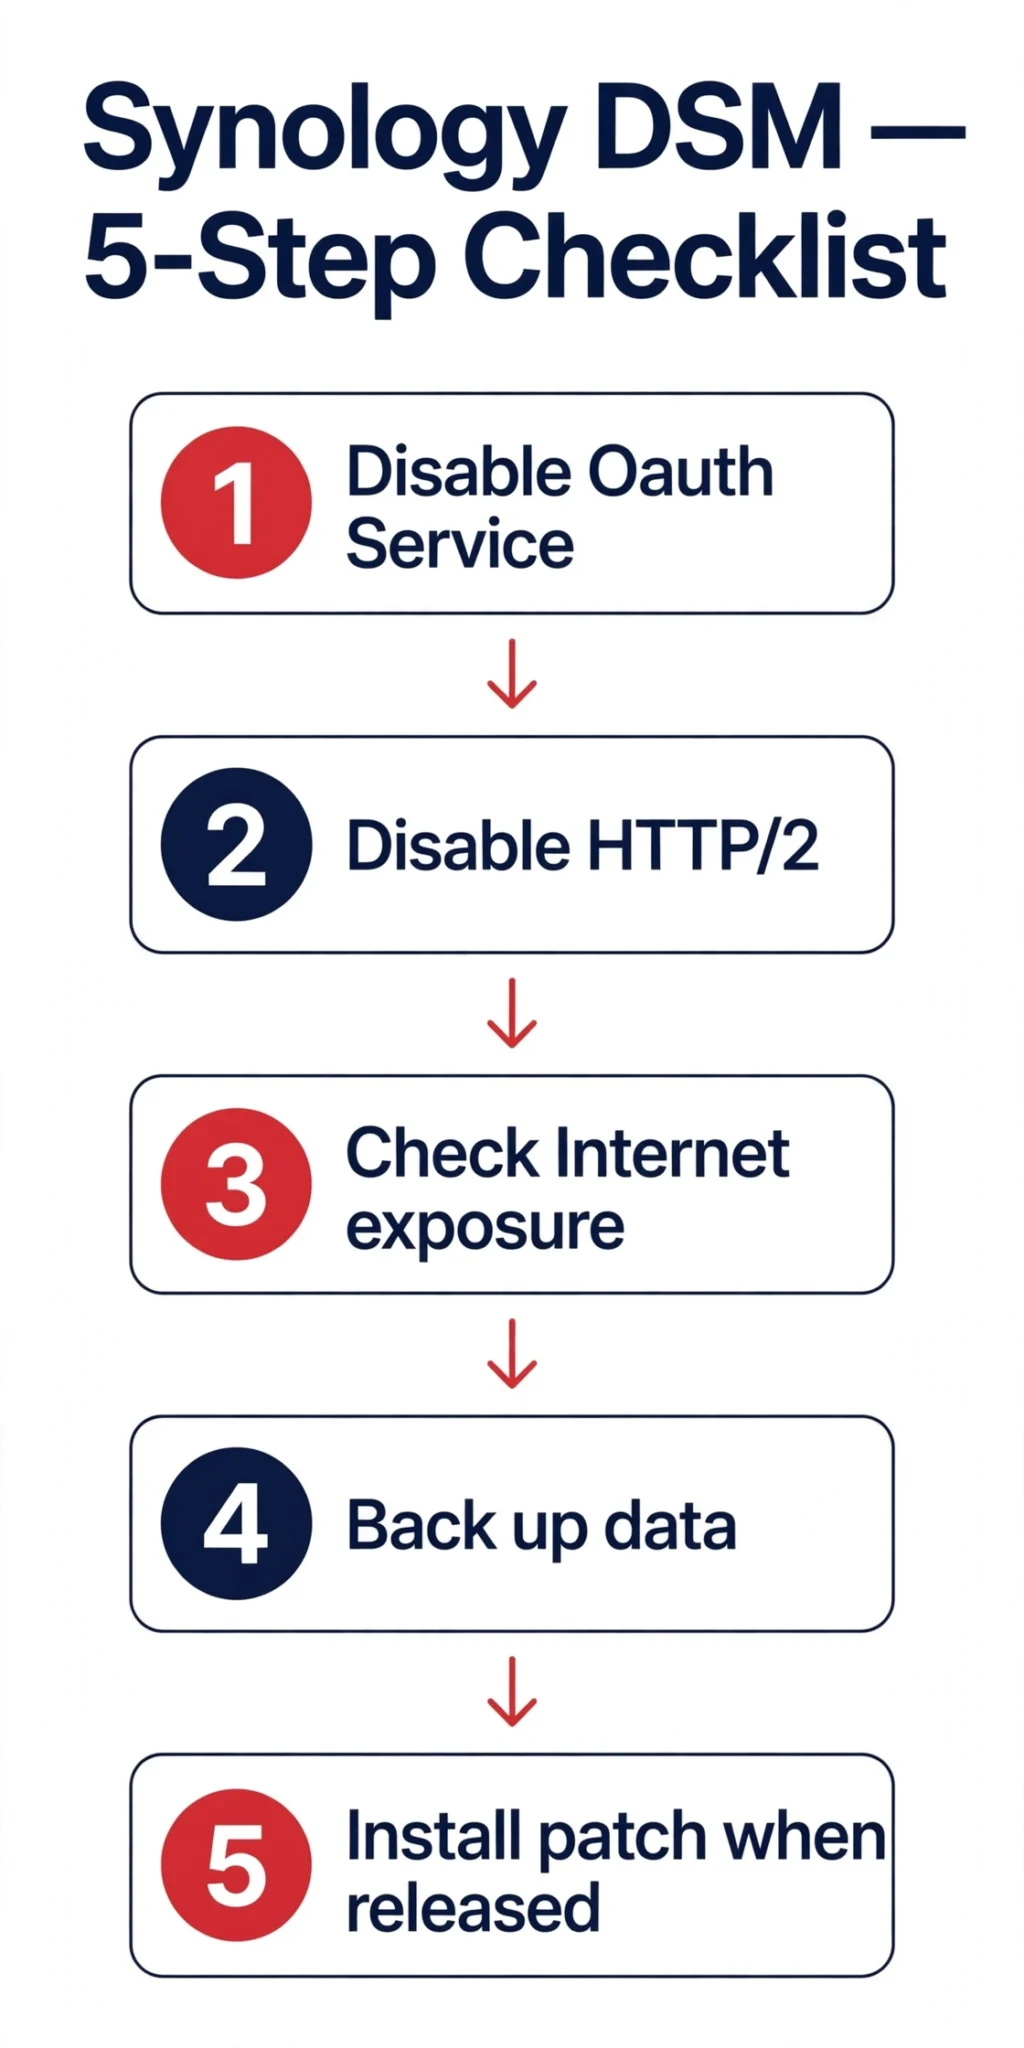
Ưu tiên 1 — Tắt OAuth Service (chống CVE-2026-120382)
Mở Package Center > Installed, tìm gói OAuth Service rồi chọn Stop — nếu bạn không dùng tính năng đăng nhập qua OAuth của bên thứ ba thì có thể gỡ hẳn gói này. Đây là biện pháp giảm thiểu chính thức mà Synology ghi trong advisory SA-26:21, và nó vô hiệu hóa đúng thành phần chứa lỗi. Mất chưa tới một phút, không cần khởi động lại NAS.
Ưu tiên 2 — Tắt HTTP/2 (chống CVE-2026-123007)
Vào Control Panel > Network > Connectivity, bỏ chọn HTTP/2 rồi Apply. Biện pháp này do chính Synology ghi trong advisory SA-26:20. Tác dụng phụ duy nhất là trình duyệt sẽ dùng lại HTTP/1.1 khi truy cập giao diện DSM — tốc độ tải trang có thể chậm hơn đôi chút, nhưng với giao diện quản trị NAS thì khác biệt gần như không cảm nhận được. Khi bản vá đã cài xong, bạn bật lại HTTP/2 bình thường.
Ưu tiên 3 — Kiểm tra NAS có đang phơi ra Internet không
Hai lỗi này đều tấn công được từ xa, nên mức nguy hiểm thực tế phụ thuộc rất nhiều vào việc NAS có mở ra Internet hay không. Kiểm tra ba chỗ: QuickConnect có đang bật không (Control Panel > External Access > QuickConnect); router có đang port forward cổng 5000/5001 hoặc 443 về NAS không; và có DDNS hay reverse proxy nào trỏ về NAS không. NAS chỉ dùng trong mạng LAN, không QuickConnect, không mở cổng — rủi ro thấp hơn nhiều, nhưng vẫn nên làm hai bước trên vì mạng nội bộ cũng có thể có thiết bị khác bị xâm nhập rồi tấn công ngang.
Nếu NAS bắt buộc phải truy cập từ xa, hãy đảm bảo chỉ mở qua VPN hoặc giới hạn IP nguồn trên tường lửa của router, và bật xác thực hai lớp cho mọi tài khoản quản trị. Đây cũng là lúc rà soát lại danh sách tài khoản admin: tài khoản nào không dùng nữa thì vô hiệu hóa, tài khoản mặc định admin thì đổi tên hoặc tắt.
Ưu tiên 4 — Sao lưu dữ liệu quan trọng trước khi vá
Trước khi bản vá xuất hiện, hãy chắc chắn bản backup gần nhất còn nguyên vẹn. Chạy một lượt Hyper Backup ra ổ ngoài hoặc cloud, và kiểm tra bản backup mở được — backup chưa từng thử khôi phục thì chưa tính là backup. Nếu dùng Snapshot Replication, chụp thêm một snapshot thủ công ngay lúc này. Lý do rất thực tế: nếu NAS bị khai thác trước khi vá, bản backup sạch là thứ duy nhất cứu được dữ liệu; còn bản thân quá trình cập nhật DSM cũng luôn nên có backup đề phòng sự cố.
Ưu tiên 5 — Theo dõi và cài bản vá ngay khi có
Vào Control Panel > Update & Restore > DSM Update rồi bấm Check for Updates vài lần trong ngày. Khi 7.4.1-90080-2 (cho DSM 7.4) hoặc 7.3.2-86009-6 (cho DSM 7.3) xuất hiện, cập nhật ngay trong ngày, đừng để tới cuối tuần. Sau khi cập nhật xong, khởi động lại NAS theo yêu cầu của hệ thống rồi bật lại HTTP/2 và kiểm tra gói OAuth Service có cần bật lại không. Với BeeStation OS 1.5 và DSM Enterprise, hãng vẫn để trạng thái OnGoing — tiếp tục giữ hai biện pháp giảm thiểu cho tới khi có thông báo mới.
Người dùng DSM 7.2.2/7.2.1/7.1 cần thêm một bước: lên kế hoạch nâng cấp lên DSM 7.3 trở lên, vì hãng đã xác nhận không phát hành bản vá riêng cho các nhánh này. Trước khi nâng cấp nhánh, kiểm tra model NAS của bạn còn trong danh sách hỗ trợ DSM 7.3 hay không trên trang của Synology, và sao lưu đầy đủ trước khi làm.
Đừng quên: lỗi NGINX này không chỉ nằm trên NAS
CVE-2026-123007 là lỗi của chính NGINX, nên bất cứ máy chủ nào chạy NGINX với HTTP/2 bật đều có thể bị ảnh hưởng — từ VPS chạy WordPress tới reverse proxy trước ứng dụng. Synology chỉ là một trong nhiều nhà cung cấp phải phát hành advisory riêng cho cùng một lỗi. Nếu bạn còn quản lý VPS chạy NGINX, hãy kiểm tra luôn bản NGINX trên đó và nâng cấp lên 1.30.7 (stable) hoặc 1.31.9 (mainline) theo hướng dẫn trong bài NGINX2Shell. Đợt vá tháng 11 này dày đặc — cùng tuần đó PHP cũng vá 7 lỗi Critical 9.2 — nên nếu bạn tự quản trị cả NAS lẫn VPS thì nên rà soát một lượt cho hết.
Nguồn kiểm chứng
Số liệu trong bài được kiểm chứng ngày 20/11/2026 từ hai advisory chính thức của Synology: SA-26:21 (CVE-2026-120382) và SA-26:20 (CVE-2026-123007), cả hai đều ở revision 1 ngày 19/11/2026. Tính đến 15:40 ngày 20/11, hai bản vá 7.4.1-90080-2 và 7.3.2-86009-6 vẫn ghi trạng thái “scheduled for release by 2026-11-20” — hẹn trong ngày 20/11, chưa phát hành. Bài viết sẽ được cập nhật khi bản vá chính thức xuất hiện.
NAS nhà bạn đang chạy DSM bản nào — và bạn đã tắt OAuth Service với HTTP/2 chưa?
