 Dai Hoang
Table of Contents
Ngày 18/11/2026, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đưa CVE-2024-10441 — lỗi thực thi mã từ xa CVSS 9.8 trong Synology DSM — vào danh sách Known Exploited Vulnerabilities (KEV), với hạn khắc phục cho các cơ quan liên bang Mỹ là hôm nay, 21/11/2026. Bản vá cho lỗi này đã có từ tháng 12/2024, nhưng Synology xác nhận từ cuối tháng 10 rằng kẻ tấn công đang khai thác các máy chạy DSM cũ để mã hóa dữ liệu tống tiền — theo BleepingComputer, mã độc được dùng là ransomware C3RB3R.
Nói thẳng: nếu chiếc NAS Synology của bạn chưa cập nhật kể từ tháng 12/2024, nó đang nằm trong nhóm mục tiêu. Bài này tổng hợp những gì kiểm chứng được tới sáng 21/11/2026, bảng bản vá theo từng nhánh DSM và checklist nâng cấp trong khoảng 15 phút.
CVE-2024-10441 là lỗi gì?
Lỗi nằm ở system plugin daemon của DSM — thành phần hệ thống xử lý các plugin — do lỗi mã hóa/escape đầu ra không đúng (CWE-116). Kẻ tấn công từ xa, không cần đăng nhập, có thể chạy mã tùy ý trên NAS. Điểm CVSS 9.8 trên thang 10, vector AV:N/AC:L/PR:N/UI:N — nghĩa là tấn công qua mạng, độ khó thấp, không cần quyền, không cần người dùng bấm gì.
Lỗi này thuộc advisory Synology SA-24:20, công bố lần đầu ngày 5/11/2024, chi tiết kỹ thuật đầy đủ được công bố vào tháng 3/2025. Advisory này thực ra gồm ba CVE: CVE-2024-10441 (RCE, 9.8), CVE-2024-50629 (đọc file giới hạn, 5.3) và CVE-2024-10445 (ghi file giới hạn, 4.3). Người phát hiện là nhóm nghiên cứu DEVCORE, trong đó có Orange Tsai — cái tên quen thuộc với giới bảo mật qua nhiều lỗ hổng Pwn2Own.
Điểm cần nói rõ: Synology chưa từng nói CVE nào trong ba CVE của SA-24:20 đang bị dùng trong đợt tấn công hiện tại. Điều CISA xác nhận là CVE-2024-10441 đang bị khai thác tích cực — đó là lý do nó vào KEV. Hai sự việc liên quan nhưng không đồng nhất.
Từ bản vá tháng 12/2024 tới hạn chót 21/11/2026
Câu chuyện kéo dài gần hai năm, và từng mốc giải thích vì sao một lỗi cũ bỗng thành tin nóng:
| Thời điểm | Diễn biến |
|---|---|
| 5/11/2024 | Synology công bố advisory SA-24:20, bản vá cho DSM 7.2.2 đã có ngay |
| Tháng 12/2024 | Bản vá đầy đủ cho mọi nhánh DSM còn hỗ trợ, kể cả DSM 6.2 |
| 3/2025 | Chi tiết kỹ thuật của lỗi được công bố công khai |
| 29/10/2026 | Synology xác nhận kẻ tấn công đang khai thác máy chạy DSM cũ để mã hóa dữ liệu tống tiền; BleepingComputer ghi nhận mã độc C3RB3R, file bị đổi đuôi .L0CK3D |
| 18/11/2026 | CISA đưa CVE-2024-10441 vào danh sách KEV, hạn khắc phục 21/11/2026 |
Vì sao lỗi cũ vẫn khai thác được? NAS là thiết bị “cắm rồi quên”: nhiều máy chạy liên tục nhiều năm, chủ máy tắt cập nhật tự động vì sợ gián đoạn dịch vụ, và không ít máy vẫn phơi giao diện quản trị ra internet. Shadowserver ghi nhận hơn 380.000 NAS Synology đang phơi ra internet. Ransomware C3RB3R từng xuất hiện trong các đợt tấn công NAS trước đây, và lần này quay lại đúng vào nhóm máy chưa vá.
CISA chỉ cho các cơ quan liên bang 3 ngày để khắc phục — ngắn hơn nhiều so với khung 14–30 ngày thường thấy của KEV, vì lỗi tấn công được từ xa, không cần đăng nhập, có thể tự động hóa, và thành công là chiếm toàn quyền hệ thống. Với người dùng gia đình hay công ty nhỏ, hạn 21/11 không phải hạn pháp lý, nhưng là tín hiệu rõ ràng về mức độ gấp.
Bản vá cho từng nhánh DSM
Nguyên tắc: nâng cấp lên đúng bản vá của nhánh mình đang chạy, không cần nhảy nhánh. Kiểm tra phiên bản hiện tại ở Control Panel > Update & Restore, đối chiếu bảng dưới — số liệu theo advisory SA-24:20 của Synology, kiểm chứng ngày 21/11/2026:
| Nhánh DSM | Nâng cấp tối thiểu | Mức độ |
|---|---|---|
| DSM 7.2.2 | 7.2.2-72806-1 trở lên | Critical |
| DSM 7.2.1 | 7.2.1-69057-6 trở lên | Critical |
| DSM 7.2 | 7.2-64570-4 trở lên | Critical |
| DSM 7.1 | 7.1.1-42962-7 trở lên | Critical |
| DSM 6.2 | 6.2.4-25556-8 trở lên | Moderate |
| BeeStation OS | 1.1-65374 trở lên | Critical |
| DSMUC 3.1 | 3.1.4-23079 trở lên | Critical |
Lưu ý: máy chạy DSM 7.2.2 mà đang ở build 72806 trở xuống thì vẫn dính lỗi — phải lên đúng 72806-1, vì bản vá nằm ở số build phía sau. DSM 6.2 được Synology xếp Moderate trong advisory này, nhưng máy còn chạy 6.2 cũng nên lên bản vá, vì 6.2 đã ở cuối vòng đời hỗ trợ.
Đừng nhầm với 2 lỗ hổng Synology mới công bố
Trong cùng tuần này, Synology còn có hai advisory khác — SA-26:20 (NGINX2Root, CVE-2026-123007) và SA-26:21 (lỗi OAuth API, CVE-2026-120382) — tôi đã viết chi tiết trong bài NAS Synology dính 2 lỗ hổng Critical: người dùng DSM cần làm gì ngay. Phân biệt cho rõ:
- CVE-2024-10441 (bài này): lỗi cũ từ 2024, bản vá có từ tháng 12/2024, đang bị khai thác thật ngoài đời để cài ransomware. Máy chưa cập nhật từ đó là dính.
- CVE-2026-120382 và CVE-2026-123007 (bài 2944): lỗi mới của năm 2026, bản vá vừa phát hành ngày 20/11, tới lúc viết bài đó vẫn chưa có báo cáo khai thác thực tế.
Người dùng Synology đang phải xử lý hai việc cùng lúc: vá lỗi mới và kiểm tra xem mình có bỏ sót bản vá cũ từ hai năm trước không. Lỗi cũ nguy hiểm hơn ở chỗ nó đã có “khách hàng” thật — nhóm ransomware đang quét internet tìm máy chưa vá.
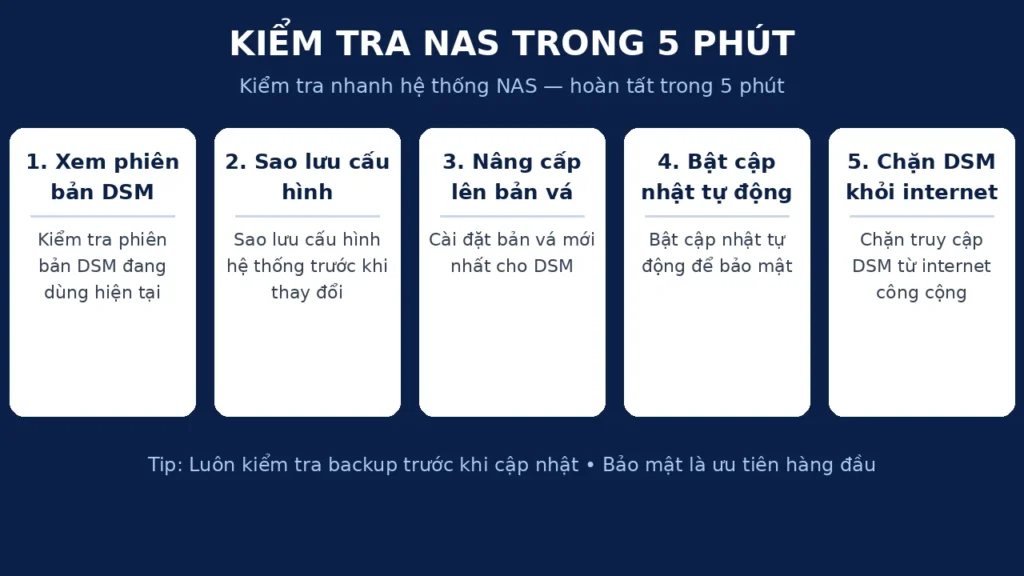
Checklist: kiểm tra và khóa NAS trong 15 phút
Làm theo đúng thứ tự dưới đây. Toàn bộ thao tác đều có sẵn trong DSM, không cần cài thêm gì:
1. Xem phiên bản DSM đang chạy. Đăng nhập DSM, vào Control Panel > Update & Restore, đọc số phiên bản và build. Đối chiếu bảng trên: nếu build thấp hơn bản vá của nhánh mình, máy đang dính lỗi.
2. Sao lưu cấu hình trước khi nâng cấp. Control Panel > Update & Restore > Configuration Backup > Back up configuration, lưu file ra ngoài NAS. Dữ liệu quan trọng nhất nên có thêm một bản sao ngoài máy — nếu lỡ máy đã bị xâm nhập từ trước, nâng cấp không cứu được dữ liệu đã mã hóa.
3. Nâng cấp DSM lên bản vá. Vẫn ở Update & Restore, bấm Download rồi cập nhật. DSM sẽ khởi động lại — sắp xếp làm ngoài giờ cao điểm nếu NAS đang chạy dịch vụ cho cả nhà hay công ty. Sau khi lên lại, kiểm tra lại số build cho chắc.
4. Bật cập nhật tự động. Trong cùng màn hình Update & Restore, bật auto-update cho DSM và các gói quan trọng. Đây chính là bước mà phần lớn nạn nhân đợt này đã bỏ qua: bản vá có từ tháng 12/2024 nhưng máy không tự lên. Nếu sợ bản vá làm gián đoạn dịch vụ, đặt lịch cập nhật vào khung giờ ít người dùng, đừng tắt hẳn.
5. Chặn giao diện quản trị DSM khỏi internet. Đây là bước giảm bề mặt tấn công nhiều nhất sau bản vá. Kiểm tra router: tắt port forward tới cổng 5000/5001 nếu có; trong DSM vào Control Panel > Security > Firewall, chỉ cho phép IP nội bộ truy cập giao diện quản trị; tắt QuickConnect nếu không dùng. Truy cập từ xa sau này đi qua VPN thay vì mở thẳng cổng quản trị ra internet.
6. Rà soát tài khoản và dịch vụ lạ. Control Panel > User & Group: kiểm tra có tài khoản admin nào mình không tạo không; Control Panel > Task Scheduler: xem có tác vụ lạ chạy định kỳ không; Resource Monitor: để ý tiến trình ngốn CPU bất thường. Nếu thấy gì lạ, đừng chỉ xóa rồi thôi — coi như máy có thể đã bị xâm nhập và xử lý theo mục dưới đây.
Dấu hiệu NAS đã bị xâm nhập — và làm gì khi đó
Ransomware C3RB3R để lại dấu vết khá rõ: file bị đổi đuôi thành .L0CK3D, xuất hiện file đòi tiền chuộc trong các thư mục, CPU và ổ đĩa hoạt động bất thường ngay cả lúc không ai dùng. Nếu gặp các dấu hiệu này, ngắt NAS khỏi mạng ngay — rút dây mạng, tắt Wi-Fi — để ngăn mã hóa lan sang máy khác và ngăn kẻ tấn công quay lại.
Một điểm quan trọng: cập nhật DSM lúc này không giải mã được file đã bị khóa, cũng không đuổi được kẻ tấn công nếu chúng đã tạo tài khoản ẩn hay tác vụ chạy ngầm. Trường hợp đó, cách xử lý đúng là khôi phục từ bản sao lưu sạch, đổi toàn bộ mật khẩu, rà soát lại tài khoản và tác vụ — hoặc nhờ người có chuyên môn xử lý. Và tuyệt đối không trả tiền chuộc theo thói quen: không có gì bảo đảm sẽ nhận được khóa giải mã.
Backup 3-2-1: lớp cuối cùng khi mọi lớp khác đều thủng
Nói thật, bản vá ngăn được đợt tấn công này, nhưng không có bản vá nào ngăn được mọi đợt tấn công sau. Thứ duy nhất giúp bạn ngủ ngon khi ransomware đã vào tới nơi là một bản sao lưu mà kẻ tấn công không chạm tới được: 3 bản sao dữ liệu, trên 2 loại phương tiện khác nhau, 1 bản ở ngoài site — hoặc ít nhất là ngoại tuyến.
Với NAS Synology, cách đơn giản nhất là dùng Hyper Backup đẩy một bản lên ổ USB gắn ngoài rồi rút ổ ra sau khi sao lưu xong, hoặc lên một NAS thứ hai hay dịch vụ đám mây. Bản sao lưu nằm ngay trên cùng chiếc NAS, cùng tài khoản admin, thì ransomware mã hóa luôn cả bản sao lưu đó — tôi từng thấy không ít trường hợp như vậy. Và một bản backup chưa từng thử restore thì chưa thể gọi là backup.
Nếu bạn tự host dịch vụ trên VPS song song với NAS ở nhà, thói quen vá lỗi nhanh cũng áp dụng y hệt — bài kiểm tra và vá NGINX2Shell trên VPS và bài PHP vá 7 lỗi critical 9.2 cùng tuần này đều theo một mẫu chung: lỗi nghiêm trọng, bản vá có sẵn, việc của người quản trị là cập nhật trước khi có người khai thác.
Nguồn kiểm chứng (ngày 21/11/2026)
Bài này thuộc nhóm tin tức bảo mật nên mọi số liệu quan trọng đều được đối chiếu trực tiếp với nguồn gốc tại thời điểm viết:
- CISA Known Exploited Vulnerabilities Catalog — CVE-2024-10441 thêm vào ngày 18/11/2026, hạn khắc phục cho cơ quan liên bang Mỹ 21/11/2026: cisa.gov/known-exploited-vulnerabilities-catalog
- Synology Security Advisory SA-24:20 — CVE-2024-10441 CVSS 9.8, RCE trong system plugin daemon, danh sách bản vá theo nhánh: synology.com/security/advisory/Synology_SA_24_20
- The Hacker News — CISA thêm 4 lỗi vào KEV, trong đó có CVE-2024-10441; BleepingComputer ghi nhận ransomware C3RB3R trong đợt tấn công NAS chạy DSM cũ.
- CyberStack — Synology thông báo ngày 29/10/2026 về đợt khai thác, Shadowserver ghi nhận hơn 380.000 NAS Synology phơi ra internet.
Bạn đã kiểm tra phiên bản DSM trên NAS nhà mình chưa — và nếu máy đang ở bản cũ, bạn sẽ cập nhật ngay hôm nay hay đặt lịch cuối tuần?
